
Claves de API, OAuth y webhooks
Gestiona credenciales de integración y notificaciones de eventos.
Elegir el mecanismo de integración
La configuración del workspace separa Claves de API, Clientes OAuth y Webhooks. Las credenciales permiten que un sistema integrado solicite operaciones autorizadas. Los webhooks envían notificaciones de los eventos suscritos al endpoint configurado. Usa el mecanismo que admita tu integración.
Crear una clave de API
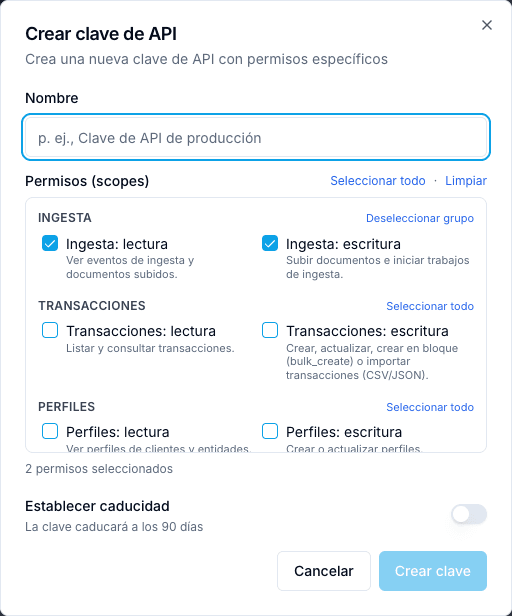
- Abre Claves de API → Crear clave de API.
- Introduce un nombre que identifique al sistema consumidor y su propósito.
- Selecciona los permisos necesarios. Los grupos permiten seleccionar o deseleccionar todos sus elementos; revisa el contador y cada permiso de escritura o presentación.
- Revisa Establecer caducidad y la duración indicada.
- Selecciona Crear clave y sigue las instrucciones de visualización y almacenamiento que muestre la plataforma.
La lista muestra el estado y ofrece habilitar/deshabilitar y eliminar. Estas acciones pueden interrumpir la integración que utiliza la clave. Coordina el reemplazo y comprueba el resultado en el sistema consumidor. El prefijo identifica una credencial; no es su valor completo.
Crear un cliente OAuth
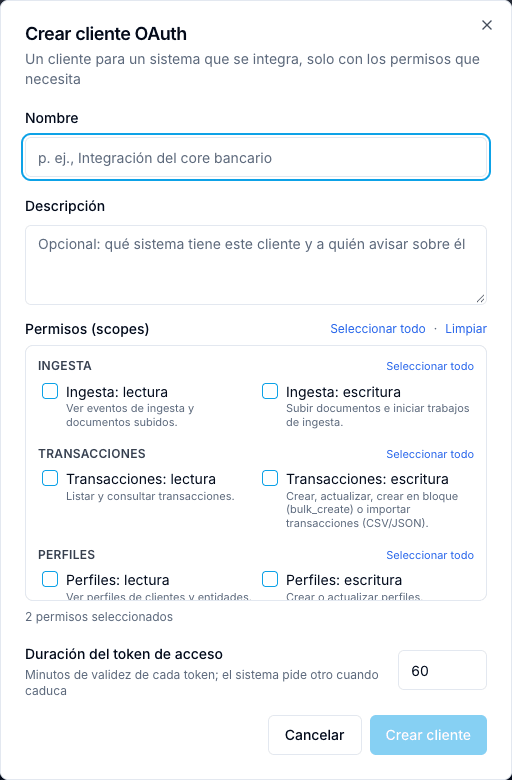
- Abre Clientes OAuth → Crear cliente OAuth.
- Introduce el nombre y la descripción de un sistema integrado.
- Selecciona los permisos necesarios; no es necesario concederlos todos.
- Revisa la duración del token de acceso, expresada en minutos.
- Crea el cliente y entrega las credenciales mostradas mediante el procedimiento de gestión de secretos de tu organización.
La lista de clientes ofrece rotar el secreto y revocar el cliente. Coordina la rotación con el sistema consumidor y lee la confirmación. La revocación retira la capacidad de obtener acceso según lo indicado por la plataforma; no sirve para actualizar la página. La guía de integración de la pantalla incluye el endpoint de tokens, las claves públicas, los metadatos del servidor y el código del workspace.
Añadir un webhook
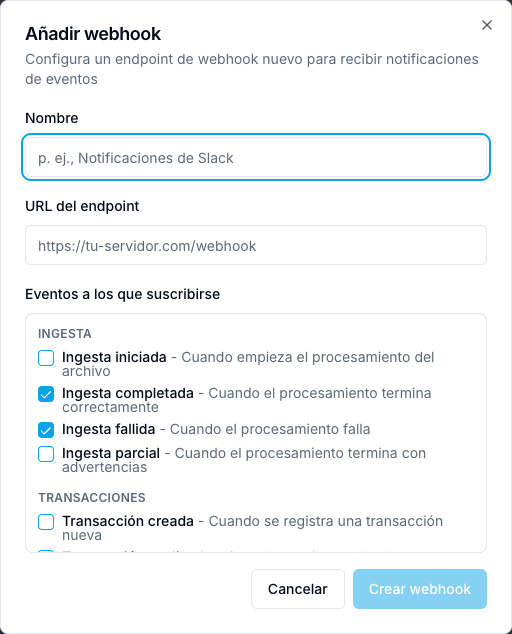
- Abre Webhooks → Añadir webhook.
- Introduce un nombre descriptivo y la URL facilitada por tu equipo de integración.
- Selecciona los eventos que procesa el receptor. El formulario agrupa ingesta, transacciones, alertas, casos, screening y suscripciones/pagos.
- Crea el webhook y configura el receptor con los datos de firma mostrados.
- Cuando todo esté preparado, utiliza Probar e inspecciona el resultado de entrega. Guardar la configuración no demuestra que la notificación llegó.
El menú permite rotar el secreto, habilitar/deshabilitar y eliminar. Una prueba envía una solicitud al endpoint configurado: coordínala con su responsable. Al rotar el secreto de firma, actualiza el receptor como parte del mismo cambio.
Comprobar el resultado
Confirma el workspace, el nombre de la credencial o endpoint, su estado, los permisos o eventos seleccionados y el resultado en el sistema consumidor. Conserva los secretos en el almacén aprobado por tu organización. Las capturas muestran formularios vacíos; no necesitas credenciales existentes para seguir el procedimiento.